通信を守るプロトコル(TLS・IPsec・SSH・無線LAN)
HTTPS(TLS)・IPsec・SSH・無線LAN(WPA2/WPA3)について、それぞれ何を守る道具で、OSIのどの層で働くかを区別できるようになる。「HTTPSでできること」「盗聴対策」「無線LANの無断接続対策」を問う4択を、ひっかけを見破って解けるようになる。
通信を守るプロトコルは、セキュリティ分野で毎年のように名前を替えて出題されます。「この道具はどこで何を守るか」を1枚の表で覚えておけば、選択肢の半分は読んだ瞬間に消せます。
このレッスンで稽古する(用語チェック・過去問)結論:4つの道具の住み分け
通信を守る道具は「どの区間を・どの層で守るか」で見分けます。試験はほぼこの表の言い換えです。
| 道具 | 守るもの | 働く層(OSI) | 代表的な用途 |
|---|---|---|---|
| TLS(HTTPS) | アプリ同士の通信(ブラウザ⇔Webサーバ) | トランスポート層の上(上位層) | Webサイトの暗号化・サーバ認証 |
| IPsec | IPパケットそのもの | ネットワーク層 | 拠点間VPN |
| L2TP | データリンク層のフレームをトンネルで運ぶ | データリンク層 | VPN(暗号化はIPsecと組み合わせる) |
| SSH | リモート操作の通信 | アプリケーション層 | サーバへの安全なログイン・ファイルコピー |
| WPA2/WPA3 | 端末⇔無線アクセスポイント間の電波 | データリンク層 | 無線LANの暗号化・接続制限 |
**暗号化が防ぐのは「盗聴(読まれること)」**です。侵入を防ぐ・ウイルスを見つける、といった仕事はしません。
HTTPSでできること・できないこと(最頻出)
HTTPS = HTTP over TLS。HTTPの通信をTLSで包み、①通信の暗号化と②サーバ証明書によるサーバ認証を行います。HTTPSにしかない特徴として問われたら、答えはこの2つのどちらかです。
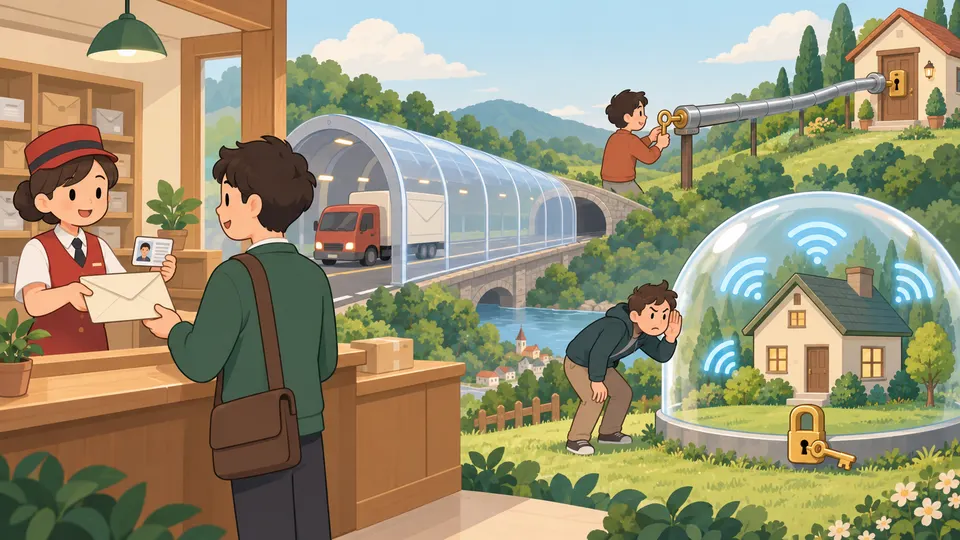
たとえるなら、HTTPは「はがき」、HTTPSは「中身の見えない封筒+相手の身分証(サーバ証明書)の確認」です。封筒にしても、届いた先の家に泥棒が入るのは防げません。
| 選択肢によく出る内容 | HTTPSで実現? | 本当の担当 |
|---|---|---|
| ブラウザ⇔Webサーバ間の通信の暗号化 | ○ | TLS |
| サーバ証明書(電子証明書)によるサーバ認証 | ○ | TLS |
| cookieによるセッション管理 | ×(HTTPでも可能) | HTTP |
| ID・パスワードによる利用者認証 | ×(HTTPでも可能) | Webアプリ |
| ブラウザキャッシュで通信量を減らす | ×(HTTPでも可能) | HTTP |
| SQLインジェクションを防ぐ | × | WAF・入力チェック |
| ポート80/443以外を遮断・パケットフィルタリング | × | ファイアウォール |
| サーバ上のファイルの改ざん検知 | × | 改ざん検知ツール |
| PCのウイルス(マルウェア)検査・侵入検知 | × | ウイルス対策ソフト・IDS |
見分け方は1つだけ:「通信路の上の話か?」。サーバやPCの中で起きることにTLSは手を出せません。
TLSが守るのは「どこからどこまで」か
TLSが暗号化するのはTLSを張った2点の間だけです。Webシステムなら、利用者のPC⇔Webサーバの区間で、その奥のWebサーバ⇔DBサーバ間は別の話です。
また、TLSでは利用者側にもディジタル証明書(クライアント証明書)を持たせると、サーバが利用者を認証できます。サーバ証明書=サーバの身分証、クライアント証明書=利用者の身分証です。
| 証明書 | 誰の身分を示す | 確認するのは |
|---|---|---|
| サーバ証明書 | Webサーバ | ブラウザ(利用者) |
| クライアント証明書(利用者個人の証明書) | 利用者 | Webサーバ |
したがって「利用者個人の証明書でTLS」と来たら、答えはPC⇔Webサーバ間の暗号化+利用者の認証です。
盗聴対策=通信の暗号化
盗聴とは、ネットワークを流れるデータを第三者がこっそり読むことです。読まれても意味が分からないようにする=暗号化だけが直接の対策になります。
| 脅威 | 主な対策 |
|---|---|
| 盗聴(中身を読まれる) | 暗号化 |
| 改ざん・なりすまし | ディジタル署名 |
| 外部からの不正な侵入 | ファイアウォール |
| 不正の発見・追跡 | ログ解析 |
「IPアドレスで接続元を制限」「パスワード設定」「ポート番号を初期値から変える」は、不正に接続させない入口の対策です。正規の通信を経路上で覗き見られることは防げません。DBへの通信でもメールでも、問題文に「盗聴」「漏えい(通信経路上)」とあれば暗号化を選びます。
IPsecとVPNプロトコルの層の位置
IPsecはネットワーク層でIPパケットを暗号化・認証するプロトコル群です。IPv4でもIPv6でも使えます。中身は2つのプロトコルで、ここがそのまま出題されます。
- AH(認証ヘッダ):改ざんされていないか・送信元が正しいかを確認する(暗号化はしない)
- ESP(暗号ペイロード):データを暗号化する(認証も可能)
IPsecは「道路そのものをトンネルにする」イメージです。上を走るアプリが何であっても、まとめて守れます。
VPN(インターネット上に仮想の専用線を作る技術)で使う3つのプロトコルは、上から次の順です。
| 位置 | プロトコル | 層 |
|---|---|---|
| 上 | TLS | トランスポート層の上 |
| 中 | IPsec | ネットワーク層 |
| 下 | L2TP | データリンク層(L2=Layer 2) |
覚え方:L2TPの「L2」はレイヤ2。IPsecは名前どおりIP=ネットワーク層。残るTLSが一番上です。
SSH:リモートログインを安全にする
SSHは、離れたサーバへのログインやファイルコピーを暗号化と認証付きで行うプロトコル、およびそれを実装したコマンドです。昔のtelnetが通信を平文で流していたのを置き換えました。
名前が似た暗号系の用語と、説明文で見分けさせる問題が出ます。
| 用語 | 何のためのもの | 説明文のキーワード |
|---|---|---|
| SSH | リモートログイン・リモートファイルコピー | 「遠隔のコンピュータに安全にログイン」 |
| S/MIME | 電子メールの暗号化と署名の標準 | 「MIMEを拡張」 |
| PGP | 電子メールの暗号化ソフト | 「共通鍵と公開鍵を併用したメールソフト」 |
| SET | クレジットカード決済の仕様 | 「オンラインショッピングの決済」 |
| RADIUS | 利用者認証のためのサーバ・プロトコル | 「認証サーバ」 |
| L2TP | VPNのトンネル | 「データリンク層」「VPN」 |
無線LANのセキュリティ規格(WPA2・WPA3)
WPA3は無線LANのセキュリティ規格で、WPA2の後継です。HTTPやTCP/IPの暗号化規格、証明書の規格ではありません。
| 規格 | 状態 | 試験での扱い |
|---|---|---|
| WEP | 古い暗号で、短時間で解読できる | 使ってはいけない(鍵を長くしてもダメ) |
| WPA2 | 現在も広く使われる(AES暗号) | 正解になりやすい |
| WPA3 | WPA2の後継・より強い | 「WPA3はどれか」→無線LANの規格 |
WPA2-PSKのPSKは**事前共有鍵(Pre-Shared Key)**で、家庭用Wi-Fiの「パスワード」にあたります。アクセスポイントは、同じSSIDと同じ事前共有鍵が設定された端末だけに接続を許し、その鍵をもとに通信を暗号化します。SSIDは暗号鍵ではありません。
無断接続の防止に「最も効果がある」のは、WPA2(以降)+十分に長い事前共有鍵です。次の対策は弱いので不正解側に回ります。
| 対策 | 弱い理由 |
|---|---|
| MACアドレスフィルタリング | MACアドレスは電波を傍受すれば分かり、偽装できる |
| SSIDを長く・複雑にする | SSIDはネットワークの名前であり、秘密の鍵ではない |
| WEP+長い鍵 | WEP自体が破られている |
公衆無線LANの対策と効果
カフェなどの公衆無線LANでは、見知らぬ利用者が同じアクセスポイントにつながります。そこで有効なのが、同じアクセスポイントにつながった端末同士の通信をアクセスポイントで遮断する機能(プライバシーセパレータ)です。隣の利用者が自分のPCに入り込むことを防げます。
有料サービスで契約者以外の利用を防ぐには、利用者ごとにIDとパスワードを割り当てるのが正攻法です。
| 選択肢の対策 | 書かれた効果は本当か |
|---|---|
| 端末同士の通信をAPで遮断 | ○ 他の利用者端末への無断アクセスを防ぐ |
| 利用者ごとにID・パスワード | ○ 契約者以外の利用を防ぐ |
| MACアドレスフィルタリング | × 偽装されたMACアドレスは止められない |
| SSIDを暗号化 | × SSIDは暗号化できない(電波で名前を出している) |
| SSIDに自社ドメイン名を設定 | × 偽アクセスポイントも同じSSIDを名乗れる |
| 利用者ごとに別のSSID・プライベートIP | × 偽アクセスポイントやPCへの不正アクセスは防げない |
IPsec・L2TP・TLSを上から並べる
ア A
イ B
ウ C
エ D
出典:基本情報技術者試験 科目A免除 修了試験 20221211 実施分 問42
解き方と答えを見る
- それぞれの層を思い出す。TLSはトランスポート層の上(アプリに近い)、IPsecはネットワーク層、L2TPはデータリンク層。
- 層の番号で並べる。データリンク層=第2層、ネットワーク層=第3層、トランスポート層=第4層で、TLSはその上に乗る。
- 上(アプリケーション層側)から順に書くと、TLS → IPsec → L2TP。
- 選択肢の列から「TLS / IPsec / L2TP」の並びを探す。それはC。
- 迷ったら名前で検算する。L2TPの「L2」=レイヤ2なので一番下。IPsecの「IP」=ネットワーク層なので真ん中。
答え:ウ(C:上からTLS・IPsec・L2TP)
利用者個人の証明書でTLS通信すると何ができるか
ア PC と DB サーバ間の通信データを暗号化するとともに,正当な DB サーバであるかを検証することができるようになる。
イ PC と DB サーバ間の通信データを暗号化するとともに,利用者を認証することができるようになる。
ウ PC と Web サーバ間の通信データを暗号化するとともに,正当な DB サーバであるかを検証することができるようになる。
エ PC と Web サーバ間の通信データを暗号化するとともに,利用者を認証することができるようになる。
出典:基本情報技術者試験 科目A免除 修了試験 20200614 実施分 問42
解き方と答えを見る
- TLSを張る2点を確定する。利用者のPCがアクセスするのはDMZ上のWebサーバなので、TLSはPC⇔Webサーバ間。
- DBサーバが出てくる選択肢(ア・イ)を消す。DBサーバとの通信はTLSの区間外。
- 使う証明書が誰のものかを見る。「利用者個人のディジタル証明書」=クライアント証明書なので、確認できるのは利用者の正当性。
- 「正当なDBサーバであるかを検証」(ウ)は、証明書の持ち主(利用者)と検証される相手(サーバ)が食い違うので消える。
- 残るのは「PC⇔Webサーバ間の暗号化+利用者の認証」。
答え:エ
要点(試験直前に読む)
- HTTPSだけの特徴は「通信の暗号化」と「サーバ証明書によるサーバ認証」の2つ。cookie・ID/パスワード・キャッシュはHTTPでもできる。
- TLSが守るのはTLSを張った2点の間だけ。利用者個人の証明書を使えば、サーバが利用者を認証できる。
- 盗聴対策は暗号化。IP制限・パスワード・ポート変更は入口の対策なので、経路上の盗聴は防げない。
- 層の位置は上からTLS → IPsec(ネットワーク層・AHとESP)→ L2TP(データリンク層)。
- SSH=リモートログインやファイルコピーの暗号化。WPA3=無線LANのセキュリティ規格。
- 無線LANの無断接続対策はWPA2以降+長い事前共有鍵。公衆無線LANでは端末同士の通信遮断と、利用者ごとのID・パスワードが正解。
ひっかけ
- HTTPSの問題で「SQLインジェクション防止」「パケットフィルタリング」「ウイルス検査」「ファイル改ざん検知」が出たら、通信路の外の話なのですべて消す(担当はWAF・FW・ウイルス対策ソフト)。
- TLSの問題で「DBサーバとの通信を暗号化」が出たら、TLSの終端(Webサーバ)を確認する。PCがつながっている相手より奥は守られない。
- 「AHとESP」「ネットワーク層」とあればIPsec。SSH・S/MIME・SSLが並んでも迷わない。
- 無線LANでは、MACアドレスフィルタリング(偽装できる)、SSIDの暗号化・長さ(SSIDは鍵ではない)、WEP(解読される)が「効果がありそう」に見えるひっかけ。
- メール系の説明文(MIMEの拡張=S/MIME、メールソフト=PGP)や決済(SET)をSSHの説明と取り違えさせる。「リモートログイン」の語を探す。
用語(15)
HTTPの通信をTLSで包み、通信の暗号化とサーバ証明書によるサーバ認証を行う方式。
⚠ HTTP:cookie・ID/パスワード認証・キャッシュはHTTPでもできる。HTTPSだけの特徴は「暗号化」と「サーバ証明書でサーバ確認」。
2点間の通信を暗号化し、証明書で相手を認証するプロトコルで、SSLの後継。
⚠ IPsec:TLSはトランスポート層の上、IPsecはネットワーク層。
Webサーバが本物であることを認証局が証明する電子証明書。
⚠ クライアント証明書:こちらは利用者の身分を証明し、サーバが利用者を認証するのに使う。
利用者(PC)側に入れる電子証明書で、TLS通信の相手のサーバが利用者を認証するのに使う。
⚠ サーバ証明書:認証される側がサーバか利用者かで区別する。
ネットワーク層でIPパケットを暗号化・認証するプロトコル群で、AHとESPを含み、IPv6でも使える。
⚠ SSH・TLS(ネットワーク層より上)、L2TP(データリンク層)、S/MIME(メール)。「AHとESP」とあればIPsec。
IPsecの一部で、パケットの改ざん検知と送信元の認証を行う(暗号化はしない)。
⚠ ESP:暗号化をするのはESPのほう。
IPsecの一部で、パケットのデータ部分を暗号化する。
⚠ AH:認証だけで暗号化しない。
データリンク層のフレームをトンネルで運ぶVPN用のプロトコルで、暗号化はIPsecと組み合わせて行う。
⚠ IPsec:層の位置は、L2TP(第2層)がIPsec(第3層)の下。
遠隔のコンピュータへのログインやファイルコピーを、暗号化と認証付きで行うプロトコルとそのコマンド。
⚠ S/MIME・PGP(メールの暗号化)、SET(カード決済)、RADIUS(認証サーバ)。「リモートログイン」ならSSH。
MIMEを拡張して、電子メールの暗号化とディジタル署名を行う標準。
⚠ PGP:同じメール暗号でも、こちらはソフト。SSH:メールではなくリモートログイン。
事前共有鍵を使う無線LANの方式で、同じSSIDと鍵を設定した端末だけが接続でき、通信が暗号化される。
⚠ SSIDを鍵にする、という説明は誤り。鍵は事前共有鍵で、SSIDはネットワーク名。
WPA2の後継となる無線LANのセキュリティ規格。
⚠ HTTPやTCP/IPの暗号化規格、証明書の規格ではない。「無線LAN」と書かれた選択肢を選ぶ。
初期の無線LAN暗号方式で、短時間で解読できるため使ってはいけない。
⚠ WPA2:鍵を長くしてもWEPは安全にならない。無断接続の防止にはWPA2以降を選ぶ。
無線LANのアクセスポイントを識別するネットワーク名。
⚠ 暗号鍵(事前共有鍵)ではないので、暗号化・秘匿・長くすることは決定的な対策にならない。
同じアクセスポイントにつながった無線端末同士の通信を遮断する機能。
⚠ MACアドレスフィルタリング:こちらは接続できる端末を絞る機能だが、偽装されると破られる。
このレッスンの過去問
- HTTPSとHTTPの違い(サーバ証明書)令和7年度 基本情報技術者試験 科目A 公開問題 問8
- HTTPS(SSL/TLS)で実現できること(通信の暗号化)平成26年度 秋期 基本情報技術者試験 午前 問43
- 盗聴対策としての通信の暗号化平成29年度 秋期 基本情報技術者試験 午前 問44
- IPsecによるネットワーク層暗号化平成31年度 春期 基本情報技術者試験 午前 問43
- VPNプロトコル(IPsec・L2TP・TLS)のOSI層位置基本情報技術者試験 科目A免除 修了試験 20221211 実施分 問42
- SSHの定義(リモートログインの暗号化)基本情報技術者試験 科目A免除 修了試験 20250727 実施分 問33
- 無線LANセキュリティ規格(WPA等)令和元年度 秋期 基本情報技術者試験 午前 問37
- 公衆無線LANのセキュリティ対策と効果平成30年度 秋期 基本情報技術者試験 午前 問44