アクセス権限と物理的な対策
検索・表示だけのアプリに与える権限や、特権IDの不正使用を見つける方法など、アクセス管理の問題で正解を選べるようになる。あわせて、雷対策(SPD)・アンチパスバック・耐タンパ性の用語問題を、似た用語と取り違えずに解けるようになる。
科目Aのセキュリティ分野では、「どの対策が適切か」を選ぶ問題が毎回のように出る。正解の考え方はほぼ決まっていて、「必要な分だけ与える」「隠すのではなく認証する」「目的に合った物理対策を選ぶ」の3つでほとんど解ける。
このレッスンで稽古する(用語チェック・過去問)結論:このレッスンで覚えること
このレッスンは、前半が誰に何を許すか(アクセス管理)、後半が**機械や部屋を物理的にどう守るか(物理的対策)**です。迷ったときの判断は次の表の1行で足ります。
| 知識 | 一言で | 出題(本試験系/免除) |
|---|---|---|
| 最小権限の原則 | 仕事に必要な最小限の権限だけ与える | 4 / 5 |
| 個人ID・役割に応じた権限 | IDは個人ごと、権限は職位でなく役割で決める | 0 / 9 |
| 機密ページの保護 | 隠すのではなく利用者認証を求める | 0 / 1 |
| アンチパスバック | 入退室の記録が合わないカードを通さない | 0 / 2 |
| SPD | 雷による過電圧(サージ)から機器を守る | 4 / 5 |
| 耐タンパ性 | こじ開けて中身を盗み見るのを難しくする | 0 / 5 |
最小権限の原則:検索・表示だけなら「参照権限」だけ
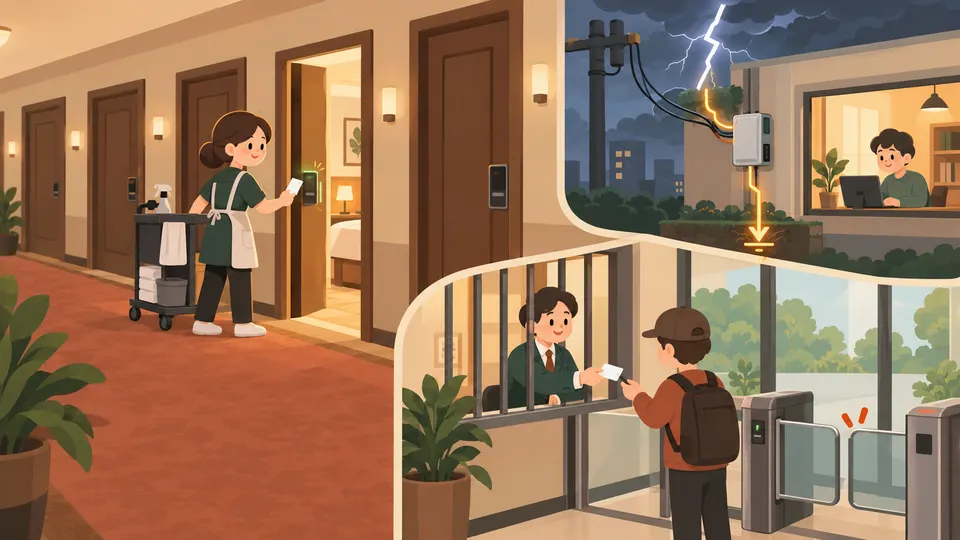
最小権限の原則とは、利用者やプログラムに、その仕事に必要な最小限の権限だけを与える考え方です。権限が多いほど、乗っ取られたときや操作を誤ったときの被害が大きくなるからです。ホテルの清掃スタッフのカードキーが担当フロアの部屋しか開かないのと同じ発想です。
過去問の定番は「利用者情報を検索して表示するだけのアプリに、DBのどの権限を与えるか」です。権限の範囲は問題文で次のように定義されます。
| 権限 | できること | 検索・表示アプリに必要か |
|---|---|---|
| 参照権限 | レコードを読む | 必要(これだけで足りる) |
| 更新権限 | レコードの登録・変更・削除 | 不要(書き換えないので) |
| 管理者権限 | テーブルの参照・登録・変更・削除 | 不要(強すぎる) |
解き方は「アプリが実際にやる操作」を問題文から抜き出し、それに対応する権限だけを選ぶことです。「参照権限と更新権限」のように組み合わせの選択肢が混ざっていても、書き込みをしないなら更新権限は余計です。
試験での問われ方:管理者権限・更新権限・「参照+更新」の組合せがひっかけとして並びます。「念のため多めに」「運用が楽」は不正解の理由になると覚えてください。
アクセス管理の運用:IDは個人ごと、権限は役割ごと
複数の業務システムを運用するときの正解は、利用者の職位にかかわらず、システムごとに役割に応じて適切な権限を設定することです。部長だから全部見られる、ではなく「その業務に必要か」で決めます。
IDを個人ごとに分ける理由は責任追跡性(誰が操作したかを後からたどれること)を確保するためです。共用IDでは、ログに残るのは「グループの誰か」だけになります。管理者用のアカウントも同じで、少人数の管理者グループで運用しつつ、アカウントは一人ひとり専用にするのが正解です。
| 不正解の選択肢でよく出る運用 | なぜダメか |
|---|---|
| 業務グループで共通の利用者IDを使う | 誰の操作か追跡できない |
| 人事異動の権限変更を年初にまとめて行う | 異動した人に古い権限が残り続ける |
| 新入社員を全システムに先に登録しておく | 使わない人に権限が付く(最小権限に反する) |
| 管理者を1人だけにする | 不在時に回らず、相互チェックも効かない |
| 管理情報を一般利用者にそのまま公開する | 攻撃の手がかりになる。公開範囲はセキュリティレベルを考えて決める |
特権ID(システム設定やデータ操作、権限の設定までできる強いID)は別問題として出ます。ここで区別させられるのが「防ぐ対策」と「見つける対策」です。
| 種類 | 目的 | 特権IDでの例 |
|---|---|---|
| 予防的コントロール | 不正を起こさせない | 使う都度だけ貸し出す/普段は一般IDを使う/用途ごとに権限を細かく分ける |
| 発見的コントロール | 起きた不正を見つける | 貸出・返却の管理簿と、特権IDの利用ログを照合する |
問題文が「不正使用を発見する」と言っていたら、記録どうしを突き合わせる選択肢(照合)を選びます。貸出管理や細分化はどれも良い対策ですが、「防ぐ」側なので発見にはなりません。
機密ページは「隠す」のではなく「認証する」
Webサーバの機密ページを第三者に使われないようにする正解は、アクセス時に利用者認証を要求することです。ポート番号を変える、URLを関係者にしか伝えない、DNSに登録せずIPアドレスで直接アクセスさせる、はどれも隠しているだけ(隠蔽によるセキュリティ)で、見つかれば誰でも入れます。
物理的な対策①:雷にはSPD
落雷のときは、近くの電線や通信線に瞬間的な高い電圧(サージ)が流れ込み、コンピュータを壊します。これを防ぐのが**SPD(サージ防護デバイス/サージ保護デバイス)**で、通信ケーブルや電源とコンピュータの間に入れて、過電圧を逃がします。過去問の正解は毎回「SPDを介して通信ケーブルとコンピュータを接続する」です。
ひっかけの選択肢は、どれも別の障害への対策です。「何の被害を防ぐ設備か」で見分けます。
| 対策 | 防ぐもの | 雷の過電圧に効くか |
|---|---|---|
| SPD | 落雷などによる過電圧(サージ) | 効く |
| 自家発電装置 | 長時間の停電 | 効かない |
| UPS(無停電電源装置) | 停電・瞬断の間の電力供給 | 試験上は停電対策として扱う |
| 通信線を経路の異なる2系統にする | ケーブル切断などの経路障害 | 効かない |
| 電源設備の制御回路をディジタル化 | (過電圧とは無関係) | 効かない |
試験での問われ方:「落雷」「過電圧」という語があればSPD一択です。「停電」とあれば自家発電・UPS、「断線」とあれば2系統化、と問題文のキーワードと対策を結び付けてください。
物理的な対策②:入退室管理の用語
アンチパスバックは、入室の認証に使われていないIDカードでの退室や、退室の認証に使われていないIDカードでの再入室を許可しない仕組みです。カードを中にいる人から外の人へ渡して(パスバックして)使い回す不正を防ぎます。共連れ(認証した人の後ろについて、認証せずに入ること)を防ぐのはインターロックゲートなど別の仕組みなので、混同しないでください。
| 用語 | 何をする仕組みか | 防ぎたいこと |
|---|---|---|
| アンチパスバック | 入室記録のないカードの退室・退室記録のないカードの再入室を拒否 | カードの受け渡し・使い回し |
| インターロックゲート | 2つの扉のうち片方が閉まらないともう片方が開かない | 共連れ |
| TPMOR(Two Person Minimum Occupancy Rule) | 室内に最低2人いる状態でないと在室させない | 1人きりでの不正作業 |
| パニックオープン | 火災などの非常時に扉を自動で解錠する | 避難できなくなること |
見分けるコツは、問題文に「入室時の認証に用いられなかったIDカード」のようにカードの入退室記録の対応が書かれていたらアンチパスバック、と決めることです。
物理的な対策③:耐タンパ性
耐タンパ性とは、機器をこじ開けたり信号を盗み取ったりして、内部の情報を解析・改ざんすることを難しくする性質です。代表的な実装は、ケースが開けられた・プローブ(信号を読み取る針)が取り付けられたのを検知したら、内部の秘密情報を消去することです。泥棒が金庫をこじ開けた瞬間に中の書類が燃える仕掛けに近いイメージです。
| 選択肢の内容 | 耐タンパ性か | 本当は何の対策か |
|---|---|---|
| 開封やプローブを検知して秘密情報を消去 | 該当する | 物理的な解析への耐性 |
| 負荷の小さい暗号方式で通信する | 該当しない | 通信経路の盗聴対策 |
| GPSで紛失時の位置を探す | 該当しない | 紛失対策 |
| 予備カード・予備機に差し替える | 該当しない | 故障時の可用性確保 |
| 退職者のカードを停止する | 該当しない | アクセス管理の運用 |
| 非接触で認証して便利にする | 該当しない | 利便性の向上 |
試験での問われ方:どの選択肢も「良いこと」が書いてあります。機器そのものを開けて中を覗く攻撃に強くなるかだけで判断してください。
要点(試験直前に読む)
- 検索・表示だけのアプリには参照権限だけ。更新権限・管理者権限・組合せは過剰。
- アクセス権限は職位でなく役割で、システムごとに設定する。IDは管理者も含めて個人ごと(責任追跡性)。
- 特権IDの不正使用を「発見する」なら、貸出管理簿と利用ログの照合(発見的コントロール)。
- 機密ページは隠すのではなく、アクセス時に利用者認証を要求する。
- 落雷・過電圧ならSPD。自家発電・UPSは停電、2系統化は断線の対策。
- アンチパスバックはカードの使い回し対策、共連れ対策はインターロックゲート。耐タンパ性は開封検知で秘密情報を消すなど、中身を解析させない性質。
ひっかけ
- 「参照権限と更新権限」のような組合せの選択肢:アプリが書き込まないなら更新権限は余計。最小限の1つを選ぶ。
- 特権IDの問題で「使用の都度貸し出す」「権限を細分化する」を選ぶ:どれも防ぐ対策で、「発見する」なら照合の選択肢。
- URL非公開・ポート番号変更・IPアドレス直接アクセス:隠しているだけ。認証を求める選択肢が正解。
- 雷対策に自家発電装置や通信線の2系統化:停電・断線の対策。「過電圧」とあればSPD。
- アンチパスバックを共連れ防止と取り違える:問題文にカードの入室・退室の記録の対応が書かれていればアンチパスバック、扉を交互にしか開けないのがインターロックゲート。
用語(16)
利用者やプログラムに、仕事に必要な最小限の権限だけを与える考え方。
データを読むことだけができる権限で、検索・表示だけのアプリにはこれで足りる。
⚠ 更新権限は登録・変更・削除まででき、管理者権限はテーブルそのものの操作までできる。「書き換えるか」で見分ける。
誰がいつ何を操作したかを後からたどれる性質で、IDを個人ごとに分けることで確保する。
⚠ 共用IDでは操作者を特定できず、責任追跡性が失われる。
システムの設定・データの操作・権限の設定までできる強い権限をもつID。
⚠ 一般利用者IDとは別物で、特権IDの許可を受けた人も普段の操作は一般利用者IDで行う。
不正や誤りが起きないように事前に防ぐ管理策。
⚠ 発見的コントロールは「起きたものを見つける」策。特権IDの貸出制や権限の細分化は予防的。
起きてしまった不正や誤りを見つけるための管理策で、記録どうしの照合が典型。
⚠ 「不正使用を発見する」と問われたら、貸出管理簿と利用ログの照合のような突き合わせを選ぶ。
アクセスしてきた人が正規の利用者かを、パスワードなどで確かめること。
⚠ URL非公開・ポート番号変更・IP直接アクセスは隠しているだけで、認証ではない。
落雷などで電線や通信線に瞬間的に流れ込む異常に高い電圧や電流。
⚠ 停電(電気が来ない状態)とは別の現象。対策も別になる。
通信ケーブルや電源と機器の間に入れて、サージを逃がし機器を守る装置。
⚠ UPSや自家発電装置は停電対策、通信線の2系統化は断線対策で、雷の過電圧対策ではない。
停電や瞬断のとき、内蔵の電池で一定時間電力を供給する装置。
⚠ 雷の過電圧対策を問われたらSPD。停電対策を問われたらUPSや自家発電装置。
入室記録のないIDカードでの退室や、退室記録のないIDカードでの再入室を許可せず、カードの使い回しを防ぐ仕組み。
⚠ 共連れを防ぐのはインターロックゲート。アンチパスバックはカードの入退室記録が対応しているかを見る。
2つの扉の片方が閉まらないともう片方が開かない構造で、共連れを防ぐ入退室設備。
⚠ アンチパスバックはカードの使い回し対策で、扉の構造で人数を絞るのがインターロックゲート。
認証した人の後ろについて、自分は認証せずに入室すること。
⚠ カードを渡して使い回すパスバックとは別の不正。
室内に最低2人がいる状態を保ち、1人きりで作業させないルール。
⚠ 入退室のカード記録を照合するのがアンチパスバック。TPMORは在室人数のルール。
火災などの非常時に、扉の鍵を自動で解錠して避難できるようにする機能。
⚠ 不正侵入を防ぐ仕組みではなく、安全に避難するための仕組み。
機器をこじ開けたり信号を盗み取ったりして、内部情報を解析・改ざんすることを難しくする性質。
⚠ 通信の暗号化・GPSでの位置追跡・予備機への交換・退職者カードの停止は耐タンパ性ではない。
このレッスンの過去問
- 最小権限の原則によるアクセス権限設計平成30年度 春期 基本情報技術者試験 午前 問43
- アクセス管理の方法(個人ID・職務に応じた権限設定)基本情報技術者試験 科目A免除 修了試験 20180610 実施分 問60
- 機密ページの不正利用防止には利用者認証を要求する基本情報技術者試験 科目A免除 修了試験 20151220 実施分 問45
- アンチパスバックの定義基本情報技術者試験 科目A免除 修了試験 20250608 実施分 問31
- サージ保護デバイス(SPD)による雷対策平成29年度 秋期 基本情報技術者試験 午前 問57
- 耐タンパ性の定義基本情報技術者試験 科目A免除 修了試験 20240128 実施分 問30