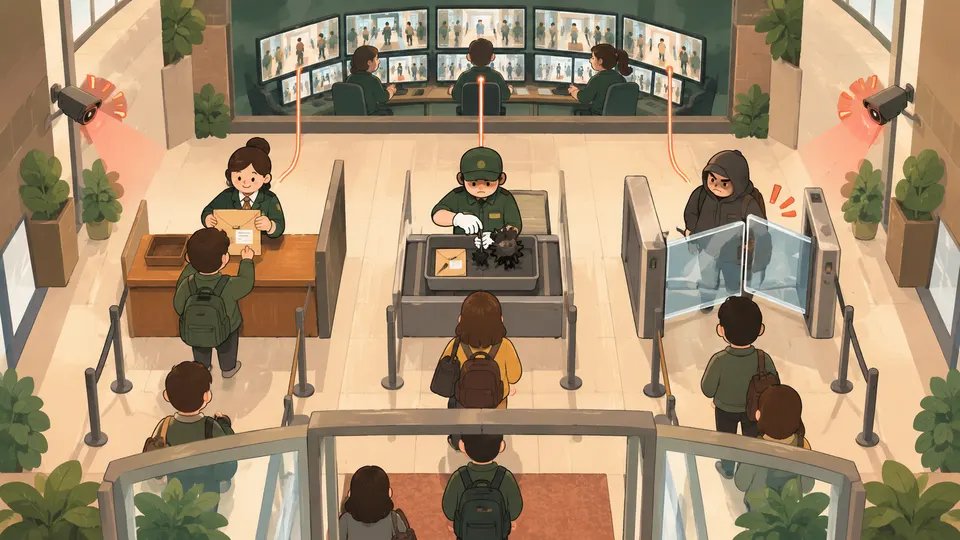
WAF・IDS・IPS・SIEMによる検知と遮断
WAF・IDS・IPS・SIEMの説明文を見て、どれのことか即答できるようになる。WAFを構成図のどこに置くか、ホワイトリスト方式とブラックリスト方式の判定ルール、フォールスポジティブとフォールスネガティブの違いも自力で選べるようになる。
セキュリティ機器の名前と役割の対応は科目Aの定番で、4択のうち3つに別の機器の説明を混ぜる形で毎回のように出る。実務でも、ベンダーから「WAFを入れましょう」「SIEMで監視します」と言われたときに、それが何を守る機器なのかを判断する土台になる。
このレッスンで稽古する(用語チェック・過去問)結論:4つの機器は「何を見るか」と「止めるか」で見分ける
WAF・IDS・IPS・SIEMは、どれも攻撃を見つけるための仕組みです。違うのは 何を見るか(Webの中身か、ネットワーク全体か、ログか) と 見つけた後に止めるか、知らせるだけか の2点です。この2点を表で押さえれば、科目Aの選択肢はほとんど見分けられます。
| 名前 | 見る対象 | 見つけたら | 一言でいうと |
|---|---|---|---|
| WAF | Webアプリへのリクエストの中身(HTTP) | 遮断する | Webアプリ専用の門番 |
| IDS | サーバやネットワークの通信・挙動 | 管理者に通知する | 警報器(止めない) |
| IPS | ネットワークを流れる通信 | 遮断する | 自動で閉まるゲート |
| SIEM | いろいろな機器のログ | 相関分析して管理者を支援する | ログの総合司令室 |
| (参考)ファイアウォール | IPアドレス・ポート番号 | 許可/拒否 | 宛先だけを見る受付 |
| (参考)UTM | 上の機能をまとめたもの | 統合管理 | セキュリティの全部入り機器 |
前のレッスンで学んだファイアウォールは、通信の宛先と種類(IPアドレスやポート番号)だけを見ます。そのため、正しい宛先に届く悪意のあるデータは通してしまいます。その隙間を埋めるのが、このレッスンで扱う機器です。
WAF:Webアプリへの攻撃を中身で見つけて止める(最頻出)
WAF(Web Application Firewall)は、Webサーバに届くリクエストの中身を検査し、攻撃のパターンに当てはまれば遮断する仕組みです。代表的な防御対象は次の2つです。
- SQLインジェクション:入力欄にデータベースへの命令文を紛れ込ませ、データを盗んだり壊したりする攻撃
- XSS(クロスサイトスクリプティング):Webページに悪意のあるスクリプトを埋め込み、閲覧者のブラウザで動かす攻撃
たとえるなら、ファイアウォールは宛名だけを見る郵便受付、WAFは封筒を開けて中身まで確認する手荷物検査です。宛名が正しくても中身が危険物なら止めるので、Webアプリの脆弱性(作りの弱点)を突く攻撃を、アプリを直す前でも防げます。
WAFがやらないことも頻出です。
- マルウェア(ウイルス)の駆除 → ウイルス対策ソフトの役割
- 開発中の脆弱性の検査 → 脆弱性診断・テストの役割
- OSのセキュリティパッチの適用 → 運用作業
- 負荷分散・冗長化 → ロードバランサやクラスタ構成の役割
選択肢に「Webサイトへのアクセス内容を監視し、攻撃パターンを検知したら遮断」「SQLインジェクションなどを遮断」とあれば、それがWAFです。
WAFを置く場所:暗号が解かれた後ろに置く
WAFは中身を読めなければ検査できません。HTTPS(暗号化されたHTTP)の区間では中身が読めないので、暗号を解く機器(SSLアクセラレータ)よりもWebサーバ側の、平文のHTTPが流れる区間に置きます。
flowchart LR
  A["インターネット"] -->|"HTTPS(暗号)"| B["ファイアウォール"]
  B -->|"HTTPS(暗号)"| C["SSLアクセラレータ(復号)"]
  C -->|"HTTP(平文)"| W["WAF ←ここ"]
  W --> D["Webサーバ"]
  D -->|"DBアクセス"| E["DBサーバ"]
SSLアクセラレータは、暗号化と復号の重い計算を専用ハードウェアで肩代わりし、Webサーバの負荷を減らす装置です。問題文に「WAFには暗号化・復号の機能はない」と書かれていたら、それは「復号された後ろに置け」という合図です。Webサーバとデータベースの間はSQLのやり取りなので、HTTPを検査するWAFの守備範囲ではありません。
ブラックリスト方式とホワイトリスト方式
WAFが「攻撃かどうか」を判定する方式は2つあります。何を登録するかと何を不正とみなすかをセットで覚えます。
| 方式 | 登録するもの | 不正と判定する条件 | たとえ |
|---|---|---|---|
| ブラックリスト方式 | 不正な通信のパターン | リストに一致したとき | 出入り禁止リストに載った人を止める |
| ホワイトリスト方式 | 正常な通信のパターン | リストに一致しないとき | 招待客リストに無い人は全員止める |
ブラックリスト方式は未知の攻撃をすり抜けさせやすい一方、ホワイトリスト方式は正常な通信まで止めてしまうことがあります。試験では、登録内容と判定条件の組合せを入れ替えた選択肢が並びます。
IDSとIPS:知らせるだけか、止めるか
IDS(侵入検知システム)は、サーバやネットワークを監視し、侵入や侵害を見つけたら管理者に通知します。止めはしません。IPS(侵入防止システム)は、不正な通信を見つけたらその場で遮断します。防犯カメラ付きの警報器がIDS、不審者を感知すると自動で閉まるゲートがIPSです。
| 項目 | IDS | IPS |
|---|---|---|
| 正式名 | Intrusion Detection System | Intrusion Prevention System |
| 動作 | 検知して通知 | 検知して遮断 |
| 覚え方 | Detection=見つける | Prevention=防ぐ |
IDSは置く場所によって2種類に分かれます。
- NIDS(ネットワーク型):ネットワークを流れるパケットを監視し、不正侵入の試みを検知して通知する
- HIDS(ホスト型):個々のサーバに入れて、ログやファイルの改ざんなどを監視する
検知の考え方には、既知の攻撃パターン(シグネチャ)と照合するシグネチャ型と、普段と違う挙動を異常とみなすアノマリ型があります。
検知ミスの2種類:フォールスポジティブとフォールスネガティブ
検知の仕組みには2種類の間違いがあります。名前のポジティブ/ネガティブは、機器が出した判定(陽性=怪しい/陰性=問題なし)を指し、フォールス(false)は、その判定が間違っているという意味です。
| 名前 | 実際 | 機器の判定 | 一言でいうと |
|---|---|---|---|
| フォールスポジティブ | 正常 | 「攻撃・感染あり」 | 誤検知(空振りの警報) |
| フォールスネガティブ | 攻撃・感染あり | 「問題なし」 | 見逃し(一番危ない) |
健康診断にたとえると、健康なのに「要再検査」と出るのがフォールスポジティブ、病気なのに「異常なし」と出るのがフォールスネガティブです。
SIEM:あちこちのログを集めて、まとめて分析する
SIEM(Security Information and Event Management)は、サーバ・ネットワーク機器・セキュリティ機器のログを1か所に集め、組み合わせて分析(相関分析)し、管理者の分析と対応を支援する仕組みです。1台のログだけでは気づけない不審なアクセスも、複数のログを突き合わせると見えてきます。
たとえば「深夜にVPNログイン」「同じアカウントでファイルサーバから大量ダウンロード」「外部への大量送信」は、1件ずつなら見過ごされても、並べれば情報漏えいの兆候と分かります。SIEMは通信を直接遮断する装置ではありません。選択肢に「ログ」「一元的に蓄積」「相関分析」「単体では特定困難」とあればSIEMです。
試験での問われ方
出題パターンは、ほぼ次の3つです。
- 「〇〇の説明はどれか」:正解以外の3つの選択肢に、別の機器の説明が入る。混ぜられやすいのは、WPA2(無線LANの暗号化規格)、UTM(複数のセキュリティ機能をまとめた機器)、サンドボックス(隔離した環境でファイルを動かして挙動を見る仕組み)、SDN(ネットワーク機器を集中制御する仕組み)、次世代ファイアウォール(通信先のアプリまで識別して制御する装置)、SSLアクセラレータ、ペネトレーションテスト(実際に攻撃して侵入できるか試す検査)、ファジング(異常なデータを送り込んで脆弱性を探す検査)。
- 構成図でWAFの置き場所を選ぶ:暗号化されている区間とDB通信の区間を消去する。
- 用語の定義の取り違え:ブラックリストとホワイトリスト、フォールスポジティブとフォールスネガティブの入れ替え。
選択肢を読むときは、動詞(遮断する/通知する/分析を支援する)と対象(Webアクセス/ネットワーク/ログ)の2か所に印を付けると、迷わずに絞れます。
構成図からWAFの設置場所を選ぶ
ア a
イ b
ウ c
エ d
出典:令和5年度 基本情報技術者試験 科目A 公開問題 問10
解き方と答えを見る
- 条件を確認する:問題文に「WAFには暗号化・復号の機能はない」とある。したがって、WAFは平文(暗号化されていないHTTP)が流れる区間でなければ中身を検査できない。
- 各区間の通信を書き出す:a=インターネットとファイアウォールの間(HTTPS)、b=ファイアウォールとSSLアクセラレータの間(HTTPS)、c=SSLアクセラレータとWebサーバの間(HTTP)、d=Webサーバとデータベースサーバの間(DBアクセス)。
- 暗号化区間を消す:aとbはHTTPSなので、WAFは中身を読めない。→ ア・イは不適。
- 対象外の区間を消す:dはWebサーバからデータベースへの通信で、外部から届くWebリクエストではない。WAFが検査するのはクライアントからWebサーバへのHTTPリクエスト。→ エは不適。
- 残った区間を確認する:cはSSLアクセラレータで復号された後のHTTPで、Webサーバの手前にある。ここなら中身を検査し、攻撃をWebサーバに届く前に止められる。
答え:ウ(c)。復号の後ろ、Webサーバの手前に置く。
要点(試験直前に読む)
- WAF=Webアクセスの中身を検査し、攻撃パターン(SQLインジェクション・XSS)を検知して遮断する。ウイルスの駆除や脆弱性診断、パッチ適用はしない。
- WAFは復号機能がなければ、SSLアクセラレータの後ろ、Webサーバの手前(HTTPの区間)に置く。DB通信の区間は対象外。
- IDS=検知して通知する(止めない)。IPS=検知して遮断する。NIDSはネットワーク上の不正侵入の試みを検知する。
- SIEM=複数の機器のログを集めて相関分析し、管理者の分析と対応を支援する。自分では遮断しない。
- ホワイトリスト方式は正常パターンに一致しなければ不正。ブラックリスト方式は不正パターンに一致すれば不正。
- フォールスポジティブ=誤検知(正常を攻撃と判定)。フォールスネガティブ=見逃し(攻撃を正常と判定)。
ひっかけ
- 説明問題の残り3択には、WPA2(無線LANの暗号化)、UTM(全部入りの機器)、SIEM、サンドボックス、次世代ファイアウォールなど別の機器の説明が混ざる。動詞(遮断・通知・分析支援)と対象(Web・ネットワーク・ログ)で見分ける。
- IDSの選択肢に「遮断する」とあれば誤り。止めるのはIPS。IDSは通知まで。
- WAFの設置場所でファイアウォールの直後を選ぶのは誤り。まだHTTPSで暗号化されているので中身を検査できない。「復号された後ろ」を探す。
- ブラックリストとホワイトリストは、登録内容(不正か正常か)と判定条件(一致したらか、しなかったらか)を入れ替えた選択肢が出る。ホワイトリスト=招待客リストで、載っていなければ止める、と考えれば迷わない。
- フォールスネガティブを「誤検知」と選ばせるひっかけがある。ネガティブ=問題なしと判定した、なので、それが間違いなら見逃しになる。
用語(15)
Webサーバに届くリクエストの中身を検査し、SQLインジェクションやXSSなどの攻撃パターンを検知して遮断する仕組み。
⚠ ファイアウォールはIPアドレスやポート番号だけを見て、中身は見ない。IPSはネットワーク全般の不正通信が対象で、WAFはWebアプリへの攻撃に特化している。
サーバやネットワークを監視し、侵入や侵害を検知したら管理者に通知する仕組み。
⚠ IPSは検知した通信を遮断する。IDSは通知までで、止めない。
ネットワークを流れるパケットを監視し、不正侵入の試みを検知して管理者に通知するIDS。
⚠ HIDSはサーバ1台ごとに入れて、そのサーバ上の挙動やファイル改ざんを見る。
個々のサーバに導入し、そのサーバのログやファイルの変化から侵入を検知するIDS。
⚠ NIDSはネットワーク上のパケットを見る。
サーバやネットワークへの不正な通信を検知し、その場で遮断する装置。
⚠ IDSは通知だけで止めない。SSLアクセラレータ(暗号処理の専用装置)やペネトレーションテスト(疑似攻撃)の説明と混ぜられやすい。
さまざまな機器のログを集約して相関分析し、単体では見つけにくい不審な事象の検知と、管理者の対応を支援する仕組み。
⚠ 通信を直接遮断するのはIPSやWAF。SIEMのキーワードは、ログ・一元管理・相関分析。
ファイアウォール、マルウェア対策、侵入検知などの複数のセキュリティ機能を1台にまとめて統合管理する機器。
⚠ SIEMはログを集めて分析する仕組みで、UTMは防御機能そのものを1台にまとめた機器。
暗号化と復号の処理を専用ハードウェアで高速に行い、Webサーバの負荷を軽くする装置。
⚠ 攻撃は検知しない。WAFの設置問題では、この装置の後ろ(平文の区間)がWAFの置き場所になる。
入力欄にデータベースへの命令文を紛れ込ませ、データの不正な読み出しや改ざんを行う攻撃。
⚠ XSSは、閲覧者のブラウザでスクリプトを動かす攻撃。どちらもWAFで防ぐ代表例。
不正な通信のパターンを登録しておき、それに一致した通信を不正と判定する方式。
⚠ ホワイトリスト方式は正常な通信のパターンを登録し、一致しない通信を不正とする。登録内容と判定条件が逆になる。
正常な通信のパターンを登録しておき、それに一致しない通信を不正と判定する方式。
⚠ ブラックリスト方式は不正なパターンを登録し、一致したものを不正とする。
実際は正常なものを、攻撃や感染があると誤って判定すること。
⚠ フォールスネガティブは逆で、本当の攻撃や感染を見逃すこと。ポジティブ=機器が怪しいと判定した、と覚える。
実際は攻撃や感染があるものを、問題なしと誤って判定すること。
⚠ フォールスポジティブは、正常なものを攻撃と判定する誤検知。
シグネチャ型は既知の攻撃パターンとの照合で検知し、アノマリ型は普段と違う挙動を異常として検知する方式。
⚠ シグネチャ型は未知の攻撃に弱く、アノマリ型は誤検知(フォールスポジティブ)が増えやすい。
隔離された仮想環境で疑わしいファイルを実行し、C&Cサーバ(攻撃者の指令サーバ)への通信などの振る舞いを監視する仕組み。
⚠ SIEMの説明問題で、ひっかけの選択肢として出る。
このレッスンの過去問
- WAFの機能(攻撃パターン検知と遮断)令和7年度 基本情報技術者試験 科目A 公開問題 問10
- WAFの設置場所(SSL復号位置を考慮)令和5年度 基本情報技術者試験 科目A 公開問題 問10
- WAFのブラックリスト方式とホワイトリスト方式基本情報技術者試験 科目A免除 修了試験 20160724 実施分 問41
- IDS(侵入検知システム)の機能平成30年度 秋期 基本情報技術者試験 午前 問42
- IPS(侵入防止システム)の定義基本情報技術者試験 科目A免除 修了試験 20240728 実施分 問31
- フォールスポジティブ・フォールスネガティブの定義基本情報技術者試験 科目A免除 修了試験 20260125 実施分 問31
- SIEMの機能(ログ統合分析)令和元年度 秋期 基本情報技術者試験 午前 問43