人をだまして誘導する攻撃
ソーシャルエンジニアリング、フィッシング、SEOポイズニング、ドライブバイダウンロード、水飲み場型攻撃、Webビーコンを、手口の説明から名前を選べる(名前から手口を選べる)ようになる。
人をだます攻撃は、名前と手口の説明を結びつける問題として、本試験でも免除試験でもくり返し出ます。似た名前の技術的な攻撃と区別できれば、確実に取れる得点源です。
このレッスンで稽古する(用語チェック・過去問)結論:何を「だます・待ち伏せる」かで見分ける
このレッスンの攻撃は、人の心理か人の普段の行動(メールを開く・検索する・いつものサイトを見る)を利用します。見分けるポイントは「何を使って誘い込むか」の1点です。
| 攻撃 | 何を使うか | 典型的な手口 |
|---|---|---|
| ソーシャルエンジニアリング | 人の心理(信用・あせり) | 管理者を装って電話でパスワードを聞き出す |
| フィッシング | 偽のメール+偽サイト | 金融機関を装い、偽サイトでID・パスワードを入力させる |
| 標的型攻撃メール | 特定の相手向けのメール | 受信者の業務に関係ありそうな件名・本文で信用させる |
| SEOポイズニング | 検索結果 | 悪意あるサイトを検索結果の上位に出す |
| ドライブバイダウンロード | Webブラウザの脆弱性 | サイトを見ただけでマルウェアに感染させる |
| 水飲み場型攻撃 | 標的がよく見るWebサイト | そのサイトに攻撃コードを仕込み、標的組織からのアクセスだけ攻撃する |
| Webビーコン | Webページ等に埋め込んだ小さい画像 | 閲覧状況(アクセス動向)を収集する仕組み |
ソーシャルエンジニアリング:ITを使わず人をだます
ソーシャルエンジニアリングとは、技術ではなく人間の心理や行動の隙を突いて、パスワードや機密情報を手に入れる手口です。たとえば「情報システム部です。至急パスワードを確認させてください」という電話に答えてしまうのが典型です。
たとえるなら、金庫を壊すのではなく、警備員に「社長の使いです」と名乗って鍵を借りるやり方です。金庫(システム)がどれだけ頑丈でも、鍵を持つ人がだまされれば突破されます。
過去問で出た手口は次のとおりです。
- システム管理者などを装って、利用者に問い合わせてパスワードを聞き出す
- 緊急事態を装って、組織内部の人からパスワードや機密情報を聞き出す
選択肢には、次の技術的な攻撃がよく並びます。これらは人をだましていないので、ソーシャルエンジニアリングではありません。
| 選択肢に出る攻撃 | 中身 | 人をだますか |
|---|---|---|
| パスワードクラック(総当たり攻撃など) | ツールでパスワードを機械的に解析する | だまさない |
| バックドアからの侵入 | ウイルスが作った裏口から入る | だまさない |
| 脆弱性の悪用(バッファオーバフローなど) | ソフトウェアの欠陥を突いて侵入する | だまさない |
| トロイの木馬 | 便利なソフトを装って潜むマルウェア | プログラムの話 |
| 踏み台攻撃 | 他人のコンピュータを経由して攻撃する | だまさない |
フィッシングと標的型攻撃メール
フィッシングとは、金融機関などを装ったメールで偽のWebサイトに誘導し、ID・パスワードや個人情報を入力させて盗む攻撃です。流れは「偽サイトを用意 → 本物を装ったメールでURLを送る → クリックさせる → 認証情報を入力させて奪う」です。
「本人情報の再確認が必要なので入力してください」というメールのURLから個人情報を入力して取られた、という被害がフィッシングの典型例です。
標的型攻撃メールは、特定の組織や人を狙って送るメールです。無差別に大量に送るのではなく、受信者の業務に関係がありそうな件名や本文にして信用させるのが特徴です。
| 比べる点 | フィッシング(典型) | 標的型攻撃メール |
|---|---|---|
| 送る相手 | 無差別に大量 | 特定の組織・人 |
| だまし方 | 金融機関などを装う | 受信者の業務に関係ありそうな内容にする |
| 目的 | 偽サイトで認証情報を盗む | 添付ファイルやURLでマルウェアに感染させるなど |
SEOポイズニング:検索結果に毒を混ぜる
SEOポイズニングとは、検索エンジンの順位付けの仕組みを悪用して、悪意のあるWebサイトを検索結果の上位に表示させる攻撃です。SEO(Search Engine Optimization:検索エンジン最適化)は、本来は自分のサイトを検索で上位に出すための正当な工夫です。
利用者は「検索して上に出たサイトなら安全」と思いがちです。その思い込みを利用して、マルウェアを仕込んだサイトへ誘い込みます。
名前が似ているDNSキャッシュポイズニングとは、毒を混ぜる場所が違います。
| 攻撃 | 毒を混ぜる場所 | 結果 |
|---|---|---|
| SEOポイズニング | 検索エンジンの検索結果 | 悪意あるサイトが上位に出る |
| DNSキャッシュポイズニング | DNSサーバのキャッシュ(ドメイン名とIPアドレスの対応表) | 正しいURLを入力しても偽サイトに飛ばされる |
ドライブバイダウンロードと水飲み場型攻撃
ドライブバイダウンロードとは、利用者が悪意のあるWebサイトにアクセスしただけで、Webブラウザなどの脆弱性を突いてマルウェアに感染させる攻撃です。利用者は何かをダウンロードした自覚がないまま感染します。
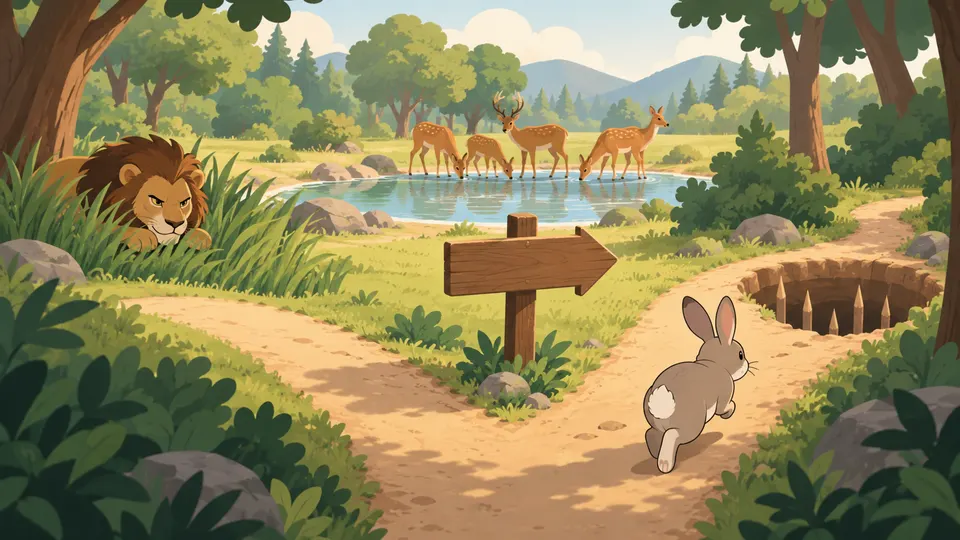
水飲み場型攻撃とは、標的組織の従業員がよく見るWebサイトに攻撃コードを仕込み、標的組織の従業員がアクセスしたときだけ攻撃する手口です。ライオンが獲物を追いかけず、獲物が必ず来る水飲み場で待ち伏せるのが名前の由来です。
| 比べる点 | ドライブバイダウンロード | 水飲み場型攻撃 |
|---|---|---|
| 何の名前か | 感染の仕組み(見ただけで感染) | 待ち伏せの作戦 |
| 狙う相手 | 訪れた人すべて | 特定の組織の人だけ |
| 使う場所 | 悪意のあるWebサイト | 標的がふだん見る正規のWebサイト(改ざんして使う) |
水飲み場型攻撃では、感染させる手段としてドライブバイダウンロードが使われることがあります。「標的がよく見るサイトで待ち伏せ」なら水飲み場型、「見ただけで感染」ならドライブバイダウンロードと覚えます。
Webビーコン:見えない小さな画像で動向を集める
Webビーコンとは、Webページやメールに小さな画像を埋め込み、それが読み込まれたことから利用者のアクセス動向などを収集する仕組みです。攻撃そのものではなく情報収集の仕組みなので、ウイルスやスクリプト攻撃の説明を選ばないよう注意します。
試験での問われ方
1. 手口の説明から名前を選ばせる 「検索結果の上位に悪意あるサイト」→SEOポイズニング、「偽サイトに誘導して認証情報」→フィッシング、のように説明文が与えられます。選択肢には、DNSキャッシュポイズニング、クロスサイトスクリプティング、DDoS攻撃、ボットなど名前が紛らわしい別の攻撃が並びます。
2. 名前から手口を選ばせる 「ドライブバイダウンロード攻撃に該当するものはどれか」のように聞かれます。2023年の問題では、正解は「Webブラウザの脆弱性を悪用して、アクセスしただけでマルウェアに感染させる」でした。ほかの選択肢は、物理的な盗難、ランサムウェア、トロイの木馬型の手口の説明です。
3. 被害例から攻撃を選ばせる フィッシングの被害を選ぶ問題では、アドウェア(勝手に広告が出る)、DDoS(サーバが使えなくなる)、ウイルス(添付ファイルでファイル消失)の被害が並びます。「偽のメールやURLで個人情報を入力させられた」がフィッシングです。
4. ソーシャルエンジニアリングは「人に聞き出すか」で判定 パスワードクラック、バックドア、脆弱性の悪用など、機械やプログラムで突破する手口は不正解です。
要点(試験直前に読む)
- ソーシャルエンジニアリング=管理者や緊急事態を装い、人から直接パスワードなどを聞き出す。技術的な攻撃は不正解。
- フィッシング=本物を装ったメールで偽サイトへ誘導し、認証情報や個人情報を入力させて盗む。
- 標的型攻撃メール=受信者の業務に関係ありそうな内容で信用させる。無差別送信なら標的型ではない。
- SEOポイズニング=検索結果の上位に悪意あるサイトを出す。DNSキャッシュポイズニングと混同しない。
- ドライブバイダウンロード=見ただけでブラウザの脆弱性を突かれて感染。水飲み場型=標的がよく見るサイトで、標的組織のアクセスだけを待ち伏せ。
- Webビーコン=小さな画像を埋め込んでアクセス動向を集める仕組み。
ひっかけ
- 「総当たり攻撃でパスワードを解析」「脆弱性を突いて侵入」はソーシャルエンジニアリングではない。人をだまして聞き出しているかを確認する。
- 「金融機関を装い無差別に送信」は標的型攻撃メールの答えにならない。標的型は受信者の業務に関係ありそうな内容がカギ。
- 「検索結果の上位」と書いてあればSEOポイズニング。名前の似たDNSキャッシュポイズニングやクロスサイトスクリプティングを選ばない。
- ドライブバイダウンロードの問題では、物理的な盗難、ランサムウェア(暗号化して金銭要求)、トロイの木馬型(無償ソフトに不正プログラムを混ぜる)の説明が並ぶ。Webサイトを見ただけで感染するものを選ぶ。
- 水飲み場型攻撃の問題では、LNKファイルの添付、何度もやり取りして信用させるメール、短縮URLでの誘導が並ぶ。標的がよく見るWebサイトに仕込むものを選ぶ。
用語(14)
管理者や緊急事態を装うなど、人の心理や行動の隙を突いてパスワードや機密情報を聞き出す手口。
⚠ パスワードクラックや脆弱性の悪用は機械的・技術的な攻撃。人から直接聞き出すかどうかで見分ける。
金融機関などを装ったメールで偽サイトに誘導し、ID・パスワードや個人情報を入力させて盗む攻撃。
⚠ DDoSはサーバを使えなくする攻撃、ボットは遠隔操作されるマルウェア。偽サイトに入力させるならフィッシング。
特定の組織や人を狙い、受信者の業務に関係がありそうな件名・本文で信用させて送るメール。
⚠ 無差別に大量送信するフィッシングや架空請求メールとは、相手を絞って業務に寄せる点で違う。
検索エンジンの順位付けを悪用して、悪意のあるWebサイトを検索結果の上位に表示させる攻撃。
⚠ DNSキャッシュポイズニングはDNSの対応表を書き換える攻撃。毒を混ぜる場所が検索結果かDNSかで見分ける。
DNSサーバのキャッシュに偽の対応情報を覚えさせ、利用者を偽サイトへ誘導する攻撃。
⚠ SEOポイズニングと名前が似ている。検索結果の話ならSEOポイズニング。
悪意のあるWebサイトにアクセスしただけで、Webブラウザなどの脆弱性を突いてマルウェアに感染させる攻撃。
⚠ ランサムウェアは暗号化して身代金を要求するもの、トロイの木馬は無害なソフトを装ってインストールさせるもの。閲覧だけで感染するならドライブバイダウンロード。
標的組織の従業員がよく見るWebサイトに攻撃コードを仕込み、その組織からのアクセスのときだけ攻撃する手口。
⚠ 標的型攻撃メールはメールで送り込む手口。よく見るWebサイトで待ち伏せるなら水飲み場型。
Webページやメールに小さな画像を埋め込み、利用者のアクセス動向などの情報を収集する仕組み。
⚠ ウイルスやスクリプトによる攻撃の説明と取り違えやすい。小さな画像で情報を集めるならWebビーコン。
総当たり攻撃などで、パスワードをツールにより機械的に解析すること。
⚠ 人から聞き出すソーシャルエンジニアリングとは違い、機械で解く。
有用なソフトウェアを装って利用者にインストールさせ、裏で不正な動作をするマルウェア。
⚠ 人をだまして情報を聞き出す行為(ソーシャルエンジニアリング)ではなく、プログラムの種類。
他人のコンピュータを乗っ取って経由させ、攻撃元を隠して別の相手を攻撃すること。
⚠ 人から情報を聞き出す行為ではない。
多数のコンピュータから一斉に大量の通信を送り、サーバを使えない状態にする攻撃。
⚠ フィッシングの被害を選ぶ問題で「サーバが一時使用不能」の選択肢として出る。
PC内のファイルを暗号化し、元に戻すことと引き換えに金銭を要求するマルウェア。
⚠ ドライブバイダウンロードの問題で別の選択肢として出る。暗号化と身代金ならランサムウェア。
インストールしたソフトウェアに含まれ、意図しない広告を表示させるプログラム。
⚠ フィッシングの被害を選ぶ問題で「勝手に広告が表示される」選択肢として出る。
このレッスンの過去問
- ソーシャルエンジニアリングの定義平成26年度 秋期 基本情報技術者試験 午前 問36
- フィッシングの定義平成27年度 秋期 基本情報技術者試験 午前 問39
- 検索結果を悪用する攻撃(SEOポイズニング)令和元年度 秋期 基本情報技術者試験 午前 問41
- ドライブバイダウンロード攻撃の定義令和5年度 基本情報技術者試験 科目A 公開問題 問9
- 水飲み場型攻撃の定義基本情報技術者試験 科目A免除 修了試験 20200126 実施分 問41
- Webビーコンの定義平成21年度 春期 基本情報技術者試験 午前 問42