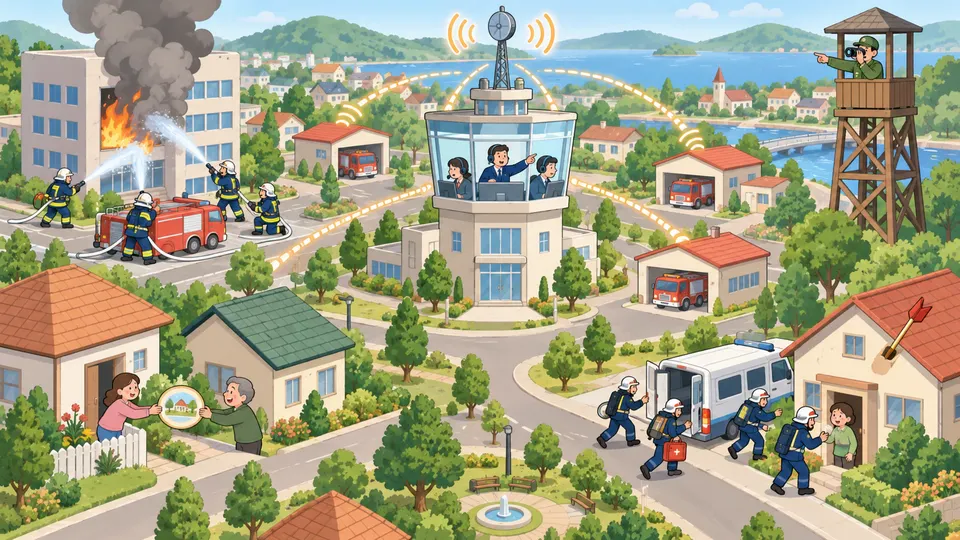
インシデント対応の組織と情報共有
CSIRT・PSIRT・SOC などセキュリティ専門組織の役割の違いと、JPCERT/CC・IPA が運営する取組み(CSIRTマテリアル、JVN、J-CSIP、J-CRAT)を見分け、組織名と説明文を正しく結びつけられるようになる。
この分野は計算がなく、「どの組織が何をするか」を覚えていれば確実に取れる得点源です。選択肢には似た名前の組織の説明が並ぶので、組織ごとのキーワードを1つずつ押さえれば素早く正解できます。
このレッスンで稽古する(用語チェック・過去問)結論:まず4つのキーワードを結びつける
このレッスンで覚えることは、次の4組に絞れます。
- CSIRT → 発生したインシデントに対応する組織(社内の消防隊)
- JPCERT/CC → 国内インシデントの報告受付・対応支援・調整を行う独立組織。CSIRTマテリアルを作成し、IPA と共同で JVN を運営
- J-CSIP → IPA が情報ハブになり、参加組織間でサイバー攻撃の情報を共有する取組み
- J-CRAT → IPA が標的型サイバー攻撃の被害の低減と拡大防止を支援する組織
インシデントとは、情報漏えい・不正アクセス・マルウェア感染など、セキュリティ上の事件や事故のことです。
CSIRT:インシデントが起きたときに動くチーム
CSIRT(シーサート) は、企業や組織、政府機関の中に置かれ、インシデントの報告を受けて調査し、対応する組織の総称です。たとえるなら社内の消防隊で、火事(インシデント)が起きたら駆けつけ、消火・原因調査・再発防止まで担当します。
過去問では、名前の似たセキュリティ組織の説明と並べて出題されます。次の表で「何に向き合う組織か」を区別しましょう。
| 組織 | 何をするか | 見分けるキーワード |
|---|---|---|
| CSIRT | 発生したインシデントへの対応 | 報告を受け取る・調査・対応活動 |
| PSIRT | 自社製品・サービスの脆弱性に起因するリスクへの対応 | 自社が顧客に提供する製品 |
| SOC | システム監視やログ分析でインシデントを検知する | 監視・ログ分析・検知 |
| J-CRAT | 標的型攻撃を受けた組織を支援する(IPA) | 標的型サイバー攻撃特別相談窓口 |
SOC は「見張り番」で、CSIRT は「起きた後に動く」と覚えると区別しやすくなります。
セキュリティ以外の組織とのひっかけ
CSIRT の説明問題では、インターネットや政府の組織の説明も選択肢に混ざります。どれも「CSIRT ではない」と判断できれば十分です。
| 名称 | 正体 |
|---|---|
| ICANN | IPアドレスの割当て方針やDNSルートサーバの調整を世界規模で行う組織 |
| IETF | インターネット技術の標準化文書(RFC)を作る組織 |
| ハクティビスト | 政治的・社会的な主張のためにサイバー攻撃をする人や集団(守る側ではない) |
| NISC | 内閣官房に置かれ、国のサイバーセキュリティの司令塔を担う組織(旧・内閣サイバーセキュリティセンター。2025年7月に国家サイバー統括室へ改組。過去問は旧名称の NISC で出題) |
| CRYPTREC | 電子政府推奨暗号の安全性を評価・監視するプロジェクト |
| JISC | 産業標準化(JIS)の調査・審議を行う、経済産業省の審議会 |
| JISEC | IT製品のセキュリティを評価・認証する制度(IPA運営) |
JPCERT/CC:国内インシデントの調整役
JPCERT/CC(JPCERTコーディネーションセンター) は、特定の政府機関や企業から独立した組織です。国内のインシデント報告の受付、対応の支援、発生状況の把握、手口の分析、再発防止策の助言を行います。各社の CSIRT が「現場の消防隊」なら、JPCERT/CC は各地の消防と連絡を取り合う調整センターです。
JPCERT/CC の主な成果物・取組みは次の2つです。
- CSIRTマテリアル:組織内に CSIRT を作り、運用するための手引き資料
- JVN(Japan Vulnerability Notes):IPA と共同運営する、ソフトウェアの脆弱性情報とその対策情報を提供するポータルサイト
「独立」「報告受付・対応支援・調整」が出たら JPCERT/CC です。「内閣官房」「司令塔」なら NISC なので混同しないようにします。
CSIRTマテリアルと、似た名前のガイド
「組織的なインシデント対応体制の構築を支援する目的で JPCERT/CC が作成したもの」と聞かれたら、答えは CSIRTマテリアル です。本試験と免除試験で同じ形の問題が出ています。
| 資料 | 内容 | 作成元 |
|---|---|---|
| CSIRTマテリアル | CSIRT の構築・運用の手引き | JPCERT/CC |
| ISMSユーザーズガイド | ISMS認証基準の解説 | JIPDEC(ISMS認証の運営団体) |
| 証拠保全ガイドライン | デジタル証拠を正しく保全する手順 | デジタル・フォレンジック研究会 |
| 組織における内部不正防止ガイドライン | 従業員などによる内部不正の対策 | IPA |
問題文の「インシデント対応体制」と、名前に入っている「CSIRT」が一致する点が決め手です。
JVN と、似た脆弱性の仕組み
JVN の目的を問う問題では、脆弱性に関する別の仕組みの説明がひっかけとして並びます。JVN は情報を提供するサイトで、検出・評価・分類はしません。
| 仕組み | 役割 |
|---|---|
| JVN | 脆弱性関連情報と対策情報を提供する(JPCERT/CC と IPA が共同運営) |
| CVSS | 脆弱性の深刻度を評価する汎用的な評価手法(点数化) |
| CWE | 脆弱性のタイプ(種類)を識別する基準 |
| 脆弱性検査ツール | ソフトウェアに潜む脆弱性を検出する |
IPA の取組み:J-CSIP と J-CRAT
どちらも IPA(情報処理推進機構) の取組みですが、目的が違います。
- J-CSIP(サイバー情報共有イニシアティブ):IPA が情報ハブになり、参加組織やそのグループ企業で検知した標的型サイバー攻撃などの情報を集め、参加組織間で共有する取組みです。近所の防犯情報を回覧板で共有するイメージです。
- J-CRAT(サイバーレスキュー隊):標的型サイバー攻撃による被害の低減と拡大防止を目的に、攻撃を受けた組織を支援します。「標的型サイバー攻撃特別相談窓口」をもちます。
| 取組み | キーワード |
|---|---|
| J-CSIP | 情報共有・IPA が情報ハブ・参加組織間 |
| J-CRAT | 標的型攻撃の被害低減・拡大防止・相談窓口・支援 |
J-CSIP の誤答には「監査の相互実施」「データの相互バックアップ」「製品の有効性の公開」が出ます。J-CSIP が扱うのは攻撃情報の共有だけと覚えておけば切れます。
要点(試験直前に読む)
- CSIRT=発生したインシデントに対応する組織。PSIRT=自社製品の脆弱性、SOC=監視・検知。
- JPCERT/CC=政府や企業から独立し、国内インシデントの報告受付・対応支援・調整を行う組織。
- JPCERT/CC が作ったインシデント対応体制づくりの資料=CSIRTマテリアル。
- JVN=JPCERT/CC と IPA の共同運営。脆弱性情報と対策情報を提供する。
- J-CSIP=IPA が情報ハブになって攻撃情報を共有。J-CRAT=IPA による標的型攻撃の被害低減と拡大防止の支援。
ひっかけ
- CSIRT の説明に PSIRT(自社製品)・SOC(監視・ログ分析)・J-CRAT(標的型攻撃の相談窓口)の説明が混ざる。「発生したインシデントに対応」を選ぶ。
- JPCERT/CC の説明に NISC(内閣官房・司令塔)、CRYPTREC(暗号)、JISC(産業標準化)が混ざる。「独立」「報告受付・対応支援」を選ぶ。
- JVN の目的に「脆弱性の検出」「評価手法(CVSS)」「タイプ識別の基準(CWE)」が混ざる。「情報と対策情報の提供」を選ぶ。
- J-CSIP の説明に「監査の相互実施」「データの相互バックアップ」「製品有効性の公開」が混ざる。「攻撃情報を参加組織間で共有」を選ぶ。
- J-CRAT の対象を問う問題では、スキミング・内部不正・無線LAN盗聴が並ぶ。正解は標的型サイバー攻撃だけ。
用語(15)
組織内に置かれ、セキュリティインシデントの報告を受けて調査し、対応する組織の総称。
⚠ PSIRT は自社製品の脆弱性、SOC は監視・検知が担当。CSIRT は「発生したインシデントへの対応」。
自社が顧客に提供する製品やサービスの脆弱性に起因するリスクに対応する組織。
⚠ CSIRT は組織で起きたインシデント全般に対応。「自社製品」が出たら PSIRT。
システム監視やログ分析を行い、インシデントの検知を担うセキュリティ運用組織。
⚠ CSIRT は起きた後の対応。SOC は「監視・ログ分析・検知」。
情報漏えいや不正アクセス、マルウェア感染など、セキュリティ上の事件や事故。
特定の政府機関や企業から独立し、国内インシデントの報告受付・対応支援・手口の分析・再発防止の助言を行う組織。
⚠ NISC は内閣官房に置かれた国の司令塔。「独立」「報告受付・調整」なら JPCERT/CC。
組織内 CSIRT の構築と運用を支援するため、JPCERT/CC が作成した資料。
⚠ ISMSユーザーズガイド(JIPDEC)、証拠保全ガイドライン(デジタル・フォレンジック研究会)、内部不正防止ガイドライン(IPA)とは作成元も内容も違う。
JPCERT/CC と IPA が共同運営する、ソフトウェアの脆弱性関連情報とその対策情報を提供するポータルサイト。
⚠ CVSS は深刻度の評価手法、CWE は脆弱性タイプの分類基準。JVN は「情報の提供」。
脆弱性の深刻度を共通の基準で点数化する評価手法。
⚠ JVN の説明問題で「汎用的な評価手法」として誤答に使われる。
ソフトウェアの脆弱性をタイプ別に識別するための分類基準。
⚠ JVN の説明問題で「脆弱性のタイプを識別する基準」として誤答に使われる。
IPA が情報ハブとなり、参加組織間で標的型サイバー攻撃などの情報を共有する取組み。
⚠ J-CRAT は被害組織の支援。J-CSIP は「情報の共有」。
IPA が標的型サイバー攻撃による被害の低減と拡大防止を目的に、被害組織を支援する活動。
⚠ J-CSIP は情報共有の取組み。「標的型」「相談窓口」「支援」なら J-CRAT。
情報処理技術者試験の実施や、J-CSIP・J-CRAT などのセキュリティ施策を行う独立行政法人。
⚠ JPCERT/CC とは別組織(JVN は両者の共同運営)。
内閣官房に置かれ、国のサイバーセキュリティの司令塔を担う組織(2025年7月に国家サイバー統括室へ改組。過去問は旧名称の NISC で出題)。
⚠ JPCERT/CC は政府から独立した調整役。「内閣官房」「司令塔」なら NISC。
電子政府推奨暗号の安全性を評価・監視し、暗号の適切な実装・運用法を検討するプロジェクト。
⚠ 「暗号」が出たら CRYPTREC。インシデント対応や情報共有はしない。
IT製品のセキュリティ機能を国際基準で評価し、認証する制度(IPA運営)。
⚠ J-CSIP の問題で誤答に使われる。「認証制度」なら JISEC。
このレッスンの過去問
- セキュリティ専門組織の役割(CSIRT等)令和8年度 基本情報技術者試験 科目A 公開問題 問10
- JPCERT/CC CSIRTマテリアル平成30年度 秋期 基本情報技術者試験 午前 問40
- JPCERTコーディネーションセンターの役割基本情報技術者試験 科目A免除 修了試験 20251214 実施分 問30
- 情報共有の取組み(J-CSIP等)基本情報技術者試験 科目A免除 修了試験 20250608 実施分 問30
- サイバーレスキュー隊(J-CRAT)の活動目的基本情報技術者試験 科目A免除 修了試験 20230723 実施分 問30