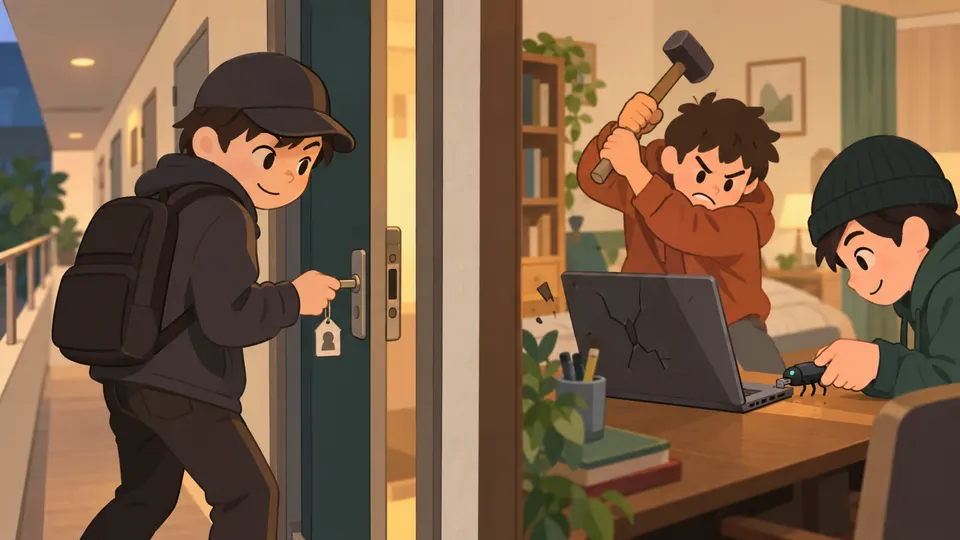
不正アクセスとコンピュータ犯罪の法律
「この行為はどの法律で罰せられるか」を見分けられるようになり、不正アクセス禁止法・刑法のコンピュータ犯罪・不正アクセス対策基準・サイバーセキュリティ基本法の過去問を自力で解けるようになる。
科目Aの法務では「行為」と「法律」の組合せを選ばせる問題が毎年のように出ます。判断の軸は「ID・パスワードで鍵をこじ開けたか」「コンピュータで悪さをしたか」の2つだけなので、覚える量のわりに得点しやすい分野です。
このレッスンで稽古する(用語チェック・過去問)結論:まず「鍵を破ったか」で法律を分ける
コンピュータ犯罪の問題は、他人のID・パスワードなどで鍵を破って入ったなら不正アクセス禁止法、ウイルス・データ破壊・システムをだます行為なら刑法、と分けるのが基本です。両方に当たる行為もありますが、試験では「その行為の中心は何か」で1つに絞らせます。
たとえるなら、不正アクセス禁止法は「他人の合鍵で部屋に入ること」自体を罰する法律です。部屋で物を壊したり盗んだりすれば、それは別の罪(刑法)になります。
flowchart TD
  A["問題文の行為"] --> B{"他人のID・パスワード等で<br>アクセス制御を突破した?"}
  B -->|"はい"| C["不正アクセス禁止法"]
  B -->|"いいえ"| D{"ウイルス・データ破壊・<br>コンピュータをだます行為?"}
  D -->|"はい"| E["刑法"]
  D -->|"いいえ"| F["著作権法・金融商品取引法など<br>別の法律"]
不正アクセス禁止法:何が「不正アクセス行為」か
アクセス制御機能(ID・パスワードなどで利用者を確かめる仕組み)があるシステムに、ネットワーク経由で他人のID・パスワードを無断で使って入る行為が典型です。セキュリティの穴を突いて認証を回避する行為も含まれます。
この法律は「入ること」そのものを罰するので、入った後に何もしなくても成立します。また、次のような周辺行為も禁止されています。
- 他人のID・パスワードを本人に無断で第三者に教える(不正アクセス助長行為)
- 他人のID・パスワードを不正に取得・保管する
- 正規サイトを装ってID・パスワードを入力させる(フィッシング)
ひっかけの型:「不正アクセス行為に当たるものはどれか」で、インサイダー取引・ウイルス作成・無断の写真掲載など、悪いことだが別の法律の行為を並べてきます。ID・パスワードの無断使用が書いてある選択肢を選べば正解です。
刑法のコンピュータ犯罪:4つの罪を区別する
刑法には、コンピュータを使った犯罪がいくつか規定されています。試験では「どの罪に当たるか」「刑法か別の法律か」を問われます。
| 罪名 | どんな行為か | 試験での目印 |
|---|---|---|
| 不正指令電磁的記録に関する罪(ウイルス作成罪など) | 正当な理由なく、他人のPCで動かす目的でウイルスを作成・提供・供用・取得・保管する | 「ウイルスを作成」「動かす目的で保管」 |
| 電子計算機損壊等業務妨害罪 | データ破壊・虚偽情報・Web改ざんなどでコンピュータを使用目的に反して動かし、業務を妨害する | 「記憶内容を消去」「Webページを改ざんして業務を妨害」 |
| 電子計算機使用詐欺罪 | コンピュータに虚偽の情報や不正な指令を与えて、財産上の不法な利益を得る | 「銀行システムに虚偽情報→不正送金」 |
| 電磁的記録不正作出罪 | 人の事務処理を誤らせる目的で、電磁的記録(データ)を不正に作る | 「電磁的記録に含まれないものはどれか」 |
ウイルス作成罪の注意点は「正当な理由なく」です。対策ソフト開発のための作成、知らずに転送した、対策組織へ提供した、は罪になりません。逆に「後で他人のPCで動かす目的で保管」は、自分で作っていなくても罪になります。
電磁的記録とは(出題は少なめ)
電磁的記録とは、人が目で見ても読めない電子的・磁気的な方式で作られ、コンピュータの処理に使われる記録のことです。ICメモリ、磁気ストライプのあるテレホンカード、光ディスクは含まれます。バーコードは紙に印刷されて目に見えるので含まれません。
コンピュータ不正アクセス対策基準:「便利さ優先」は不適合
経済産業省が定めた、不正アクセスを防ぐための組織向けの指針です。法律ではなく基準なので罰則はありませんが、「適合しているものはどれか」の形で出ます(免除試験で特に頻出)。
| 基準に適合する | 基準に反する(ひっかけ) |
|---|---|
| 利用者IDは1人に1つ | 同じ部署・同じ権限だからIDを共有 |
| 権限は必要最小限、使える機器も限定 | 管理者が全権限のIDを常に使う |
| 不要になったIDは速やかに抹消 | 誤抹消防止のため1週間待ってから抹消 |
| IDごとに別のパスワード | 全IDに同じパスワードを設定 |
| セキュリティ方針を文書化し、定期的に研修 | 監視のため全ネットワークを相互接続 |
見分け方は簡単で、「業務上必要」「効率のため」「誤りを防ぐため」と言い訳がついている選択肢はたいてい不適合です。
サイバーセキュリティ基本法:国民にも努力義務がある
サイバーセキュリティに関する国の基本方針を定めた法律です。罰則を定める法律ではなく、**誰が何に努めるか(責務)**を定めています。
- 国・地方公共団体の責務に加え、重要社会基盤事業者(電力・通信・金融などのインフラ事業者)、サイバー関連事業者、教育研究機関にも言及がある
- 国民にも、サイバーセキュリティへの関心と理解を深め、必要な注意を払うよう努めることを求めている
- サイバーセキュリティ戦略本部は内閣に置かれる
ひっかけは「〜についての規定はない」「〜は言及がない」と対象を狭める選択肢です。この法律は関係者を広く巻き込むと覚えておけば、限定する選択肢を切れます。
「不正アクセス行為」に当たる選択肢を選ぶ手順
ア 会社の重要情報にアクセスし得る者が株式発行の決定を知り,情報の公表前に当該会社の株を売買した。
イ コンピュータウイルスを作成し,他人のコンピュータの画面表示をでたらめにする被害をもたらした。
ウ 自分自身で管理運営するホームページに,昨日の新聞に載った報道写真を新聞社に無断で掲載した。
エ 他人の利用者 ID,パスワードを許可なく利用して,アクセス制御機能によって制限されている Web サイトにアクセスした。
出典:平成23年度 特別試験 基本情報技術者試験 午前 問80
解き方と答えを見る
- 問われているのは不正アクセス禁止法の「不正アクセス行為」。判断の軸は「他人のID・パスワード等でアクセス制御を突破したか」。
- ア:株式発行の情報を公表前に知って株を売買 → インサイダー取引で、金融商品取引法の問題。ID・パスワードは出てこないので×。
- イ:ウイルスを作成して画面表示を乱す → ウイルス作成・業務妨害で、刑法の問題。×。
- ウ:新聞の報道写真を無断で自分のホームページに掲載 → 著作権侵害で、著作権法の問題。×。
- エ:他人の利用者ID・パスワードを無断で使い、アクセス制御で守られたWebサイトに入った → まさに不正アクセス行為。○。
答え:エ。「他人のID・パスワード」+「アクセス制御されたところに入る」がそろった選択肢が不正アクセス行為です。
要点(試験直前に読む)
- 他人のID・パスワードでアクセス制御を突破 → 不正アクセス禁止法。入っただけで成立する。
- ウイルスの作成・保管、データの消去、Web改ざんで業務妨害、コンピュータをだまして不正送金 → すべて刑法。
- ウイルス作成罪は「正当な理由なく」「他人のPCで動かす目的」が条件。研究目的の作成・知らずに転送・対策組織への提供は罪ではない。
- 不正アクセス対策基準:IDは1人1つ、権限は最小限、不要IDはすぐ抹消、方針は文書化して研修。
- サイバーセキュリティ基本法は国民にも努力義務がある。戦略本部は内閣に置かれる。
- 電磁的記録にバーコードは含まれない(目に見える印刷物だから)。
ひっかけ
- 「不正アクセス行為はどれか」でインサイダー取引・ウイルス作成・著作権侵害を混ぜてくる → ID・パスワードの無断使用が書いてある選択肢だけを選ぶ。
- 「ウイルスでデータを消去する行為を罰する法律」で不正アクセス禁止法を選ばせる → 不正アクセス禁止法は「入ること」だけが対象。ウイルス・データ破壊は刑法。
- ウイルス罪で「対策ソフト開発のため作成」「知らずに転送」を罪に見せる → 正当な理由がある・故意がない行為は罪ではない。罪になるのは「他人のPCで動かす目的」の作成・保管など。
- 対策基準で「業務上必要ならID共有可」「誤抹消防止のため1週間後に抹消」と言い訳つきの選択肢を出す → 言い訳がついている選択肢はたいてい不適合。
- サイバーセキュリティ基本法で「民間事業者の規定はない」「教育研究機関の言及はない」と対象を狭める → この法律は関係者を広く含む。限定する選択肢は誤り。
用語(14)
他人のID・パスワードの無断使用などでアクセス制御を突破してネットワーク経由で入る行為と、その助長行為などを禁止する法律。
⚠ 刑法(ウイルス作成・データ破壊・不正送金)と混同しやすい。「ID・パスワードで入る」なら不正アクセス禁止法、「入った後の破壊・詐欺やウイルス」なら刑法。
ID・パスワードなどで利用者を確かめ、許された人だけにシステムを使わせる仕組み。
⚠ この機能が無いシステムへの接続は、不正アクセス禁止法の不正アクセス行為にはならない。
アクセス制御のあるシステムに、他人の識別符号(ID・パスワード等)を無断で入力したり、セキュリティの穴を突いたりして利用できる状態にする行為。
⚠ 入った後にデータを壊したかどうかは関係なく、入っただけで成立する。
他人のID・パスワードを、本人や管理者に無断で第三者に提供する行為。
⚠ 自分で入っていなくても、教えただけで不正アクセス禁止法の対象になる。
正当な理由なく、他人のコンピュータで動かす目的でウイルスを作成・提供・供用・取得・保管する行為を処罰する刑法の罪。
⚠ 不正アクセス禁止法と混同しやすいが、ウイルスが出てきたら刑法。研究・対策目的や知らずに転送した場合は「正当な理由」があるか故意がないので罪にならない。
データの消去や虚偽の情報、Webの改ざんなどでコンピュータを本来の目的に反して動かし、業務を妨害する行為を処罰する刑法の罪。
⚠ 電子計算機使用詐欺罪は「お金などの利益を得る」のが目的。こちらは「業務を止める・妨害する」のが中心。
コンピュータに虚偽の情報や不正な指令を与えて、不正な送金などで財産上の利益を得る行為を処罰する刑法の罪。
⚠ 人をだます普通の詐欺罪(粗悪品を良品と偽って売る等)とは違い、だます相手がコンピュータ。
電子的・磁気的など、人が見ても読めない方式で作られ、コンピュータの処理に使われる記録。
⚠ バーコードは印刷されて目に見えるので含まれない。ICメモリ・磁気カード・光ディスクは含まれる。
人の事務処理を誤らせる目的で、権利や事実の証明に関わる電磁的記録を不正に作る行為を処罰する刑法の罪。
経済産業省が示した、不正アクセスを防ぐためのID管理・権限管理・方針の文書化・教育などの組織向けの基準。
⚠ 罰則のある法律(不正アクセス禁止法)ではなく、守るべき対策をまとめた基準。
利用者には業務に必要な最小限の権限だけを与えるという考え方。
⚠ 管理者が全権限のIDを常に使うのは、この原則に反する。
サイバーセキュリティに関する国・地方公共団体・事業者・教育研究機関・国民の責務と、国の推進体制を定めた法律。
⚠ 罰則で取り締まる法律ではなく、基本方針と責務を定める法律。
サイバーセキュリティ基本法に基づき内閣に置かれ、国の戦略づくりなどを担う組織。
⚠ 経済産業省(IPAの所管)や国家安全保障会議ではない。「内閣」と覚える。
電力・通信・金融など、止まると国民生活に大きな影響が出るサービスを提供する事業者。
⚠ 地方公共団体は重要社会基盤事業者ではない。
このレッスンの過去問
- 不正アクセス禁止法の適用平成23年度 特別試験 基本情報技術者試験 午前 問80
- コンピュータ不正アクセス対策基準への適合判断平成21年度 春期 基本情報技術者試験 午前 問80
- ウイルス作成罪の根拠法(刑法)平成30年度 秋期 基本情報技術者試験 午前 問78
- 電子計算機損壊等業務妨害罪の適用基本情報技術者試験 科目A免除 修了試験 20240609 実施分 問60
- 電子計算機使用詐欺罪の適用基本情報技術者試験 科目A免除 修了試験 201001 実施分 問79
- 電磁的記録不正作出罪の対象(電磁的記録の範囲)基本情報技術者試験 科目A免除 修了試験 200912 実施分 問79
- サイバーセキュリティ基本法の内容平成27年度 秋期 基本情報技術者試験 午前 問79